
Обновление по воздуху для встроенных устройств: принципы разработки
Даже после выпуска электронного устройства разработчик может продолжать улучшать его программную часть. Обновление прошивки позволяет:
- исправлять невыявленные ранее ошибки;
- устранять уязвимости;
- добавлять новые функции и поддержку оборудования;
- повышать производительность и стабильность.
Но мало разработать новую версию ПО, ее нужно еще доставить на устройство. Традиционные способы: специалист приезжает на место и загружает прошивку с помощью программатора или сервисного компьютера либо клиент получает файл и устанавливает его самостоятельно. Для поддержки большого парка устройств предпочтительнее обновление по воздуху (OTA, over-the-air update), то есть через беспроводную сеть.
Главное преимущество OTA в том, что можно обновлять большое число устройств без физического доступа к ним. При ручной установке специалисту приходится посещать каждый объект. Для сотен или тысяч устройств такой процесс может занять месяцы и потребовать значительных затрат. OTA позволяет обновить весь парк сразу или только ограниченную группу устройств.
OTA-инфраструктура также позволяет контролировать процесс обновления: от загрузки файла и проверки его целостности до установки, запуска новой версии и подтверждения успеха. Это снижает зависимость от действий пользователя и риск ошибок при ручной установке.
Функцию обновления по воздуху стоит закладывать еще на этапе проектирования устройства. В архитектуре прошивки нужно заранее предусмотреть механизм загрузки и проверки новой версии, защиту от установки некорректного ПО и возможность восстановления после сбоя. Если не сделать этого сразу, добавить OTA после выпуска продукта может быть сложно или невозможно.
Как работает OTA-обновление прошивки
Полный цикл OTA-обновления состоит из нескольких последовательных этапов. Ниже описан вариант с максимальным числом шагов.
- Разработчик собирает и тестирует новую версию ПО и размещает ее на сервере. Вместе с прошивкой публикуется manifest-файл с метаданными и политикой обновления. В нем указываются криптографический хеш прошивки, который позволяет проверить целостность файла, и цифровая подпись, подтверждающая его происхождение.
- Устройство обращается к серверу и передает информацию о своей модели и текущей версии ПО. Если доступно подходящее обновление, сервер сообщает его версию, размер, хеш и другие необходимые параметры.
- Устройство анализирует manifest. Оно проверяет совместимость обновления с моделью, допустимость версии, наличие свободного места, достаточный заряд батареи и другие условия. Дополнительно учитываются заданные политики обновления и проверяется цифровая подпись метаданных.
- Устройство загружает пакет обновления. Это может быть полный образ прошивки или патч, содержащий только измененные данные. Большие файлы обычно передаются частями, поэтому при обрыве соединения загрузку можно продолжить с места остановки.
- Устройство повторно проверяет данные. Вычисленный хеш сравнивается со значением из manifest, что позволяет обнаружить повреждение или потерю данных. Отдельно проверяется цифровая подпись прошивки. Если целостность или подлинность файла подтвердить не удалось, установка прекращается.
- Устройство устанавливает новую версию и перезагружается. После запуска прошивка выполняет самопроверку. Если новая версия не запускается или работает некорректно, механизм восстановления может вернуть предыдущую прошивку.
- Устройство отправляет на сервер отчет. Благодаря этому система управления обновлениями фиксирует результат и видит текущее состояние каждого устройства.
Основные проблемы при разработке OTA
OTA работает без физического доступа к устройству, поэтому сбой связи, ошибка в прошивке или сбой в процессе установки могут привести к отказу оборудования. Поэтому при проектировании системы важно обеспечить не только доставку файла. Основные инженерные задачи связаны с надежностью связи, безопасностью, управлением релизами и откатом.
Обрыв соединения. Устройство может потерять сеть во время загрузки из-за плохого покрытия, переключения между точками доступа или по другим причинам. Чтобы снизить риск, прошивку обычно передают частями, так называемыми чанками. После разрыва соединения загрузку можно возобновить, не начиная с нуля.
Защита от подмены. Перед установкой устройство должно убедиться, что получило именно тот образ, который выпустил разработчик. Для этого файл обновления подписывают цифровой подписью, а устройство проверяет ее перед установкой. Важно предусмотреть управление ключами и их ротацию, а не просто зашить в устройство один открытый ключ.
Защищать нужно и канал передачи данных. Для связи с сервером обычно используется TLS. Часто также предусматривают защиту от downgrade-атак, при которых злоумышленник пытается установить старую версию ПО: формально корректную, но содержащую нужную ему уязвимость.
Управление релизами. Обновление должно быть воспроизводимым процессом: с контролируемым версионированием, автоматической генерацией образов и manifest-файлов, расчетом хешей и другими проверками. Новую прошивку не стоит сразу устанавливать на весь парк. Сначала ее проверяют на тестовых устройствах, затем на небольшой пилотной группе. При обнаружении проблем обновление останавливают или выполняют откат.
Восстановление после сбоя. Во время установки может пропасть питание, прерваться запись во флеш-память или не запуститься новая версия. Поэтому, если позволяют аппаратные ресурсы, загрузчик должен сохранять возможность вернуться к рабочей прошивке. Для этого обычно используют независимый bootloader, проверку образа до установки и ограниченное число попыток запуска новой версии. Если лимит превышен, активируется предыдущая версия ПО.
Конкретная схема OTA зависит также от объема доступной памяти и выбранного способа хранения нескольких версий прошивки.
Архитектуры хранения и обновления прошивки
Выбор схемы OTA зависит прежде всего от объема памяти, требований к надежности и стоимости устройства. Основные архитектуры: однослотовая и двухслотовая.
Однослотовая схема OTA
В этом случае память содержит загрузчик, область прошивки и пользовательские данные. Новая версия записывается непосредственно поверх текущей по мере загрузки.
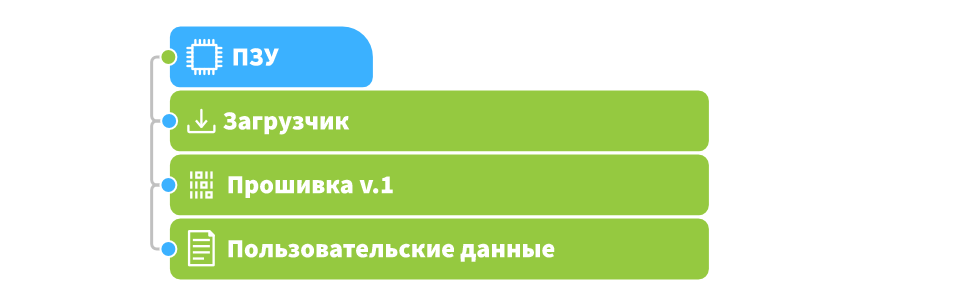
Рис. 1. Однослотовая архитектура обновления по воздуху
Очевидный недостаток такого решения: если питание отключится во время записи, устройство может потерять работоспособность. Загрузчик при этом не стирается, поэтому обновление можно повторить после перезапуска. Однако если часть старой прошивки уже перезаписана, устройство не сможет продолжить работу на ней.
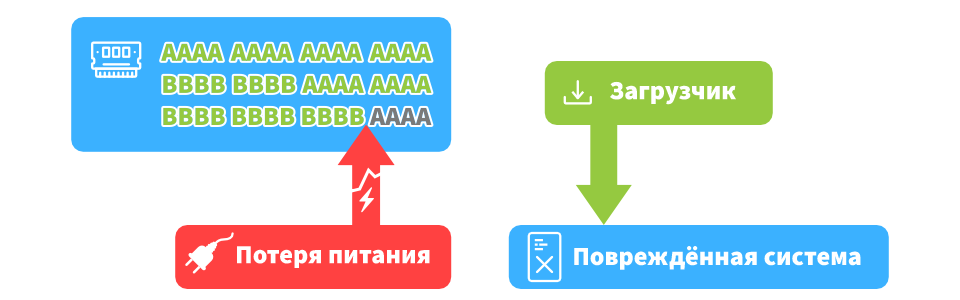
Рис. 2. Пример сбоя (отключение питания) при перезаписи прошивки во время ОТА-обновления
Более надежный вариант: выделить отдельную область памяти для временного хранения пакета обновления. Сначала устройство полностью загружает туда новую прошивку и проверяет ее, а затем записывает образ в рабочую область. Если сбой произойдет во время загрузки, старая версия продолжит работать. Но после начала перезаписи рабочей области защиты от отключения питания уже нет.
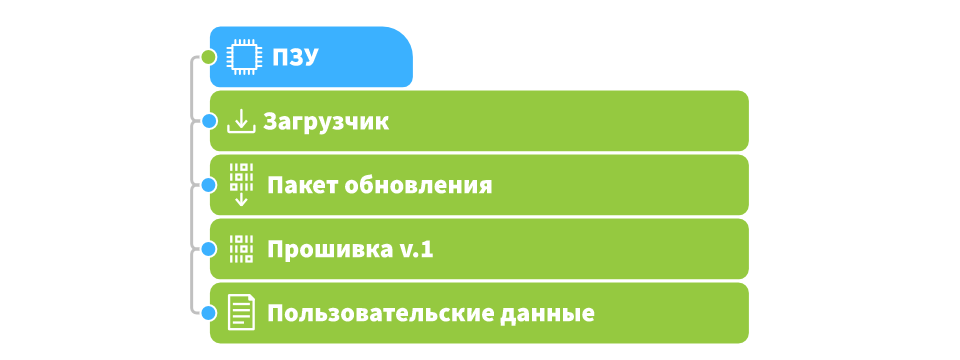
Рис. 3. Однослотовая архитектура OTA с областью для файла обновления
Перед началом записи можно установить специальный флаг, например update_in_progress=1, и сбросить его после успешного завершения. Если устройство перезапустилось раньше времени, загрузчик обнаружит незавершенное обновление и повторит операцию.
Двухслотовая схема OTA
В двухслотовой архитектуре память разделена на две полноценные области для прошивок. Устройство работает из одного слота, а новая версия записывается в неактивный. После завершения записи и проверки загрузчик переключается на слот с новой прошивкой.
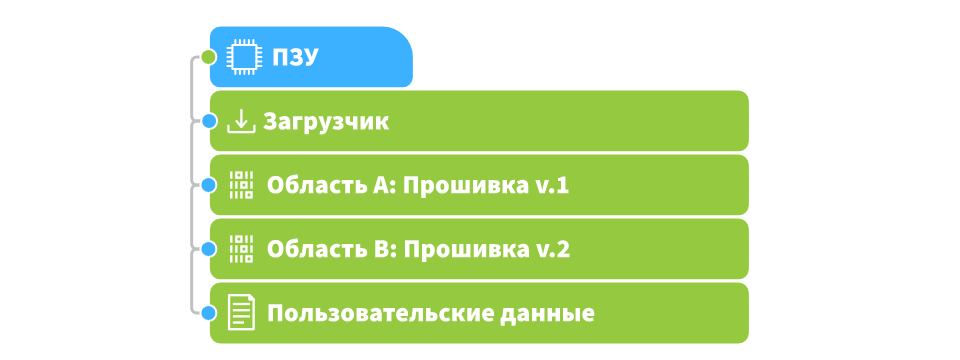
Рис. 4. Двухслотовая архитектура ОТА
Если питание отключится во время загрузки, рабочая прошивка в активном слоте (A) остается нетронутой. Дополнительную защиту дает счетчик попыток запуска: если новая версия не стартует заданное число раз, загрузчик автоматически возвращается к предыдущей.
Такой подход обеспечивает более надежное обновление и восстановление после сбоев, но требует больше памяти. Это увеличивает стоимость устройства, а в уже разработанном изделии двухслотовую схему иногда нельзя реализовать без изменения аппаратной части.
На практике обновление по воздуху не всегда реализуют типовым методом. Архитектуру выбирают с учетом памяти, себестоимости, требований к надежности и особенностей конкретного продукта. Далее рассмотрим два практических кейса, в которых эти ограничения потребовали нестандартных решений.
Примеры нетиповой реализации OTA
Обновление по радиоканалу
В одном из проектов мы разработали систему удаленного управления оборудованием. Она включает контроллеры исполнительных механизмов, хаб и мобильное приложение оператора. Система должна была работать в местах без доступа к интернету, поэтому команды и телеметрия между хабом и контроллерами передаются по радиоканалу.
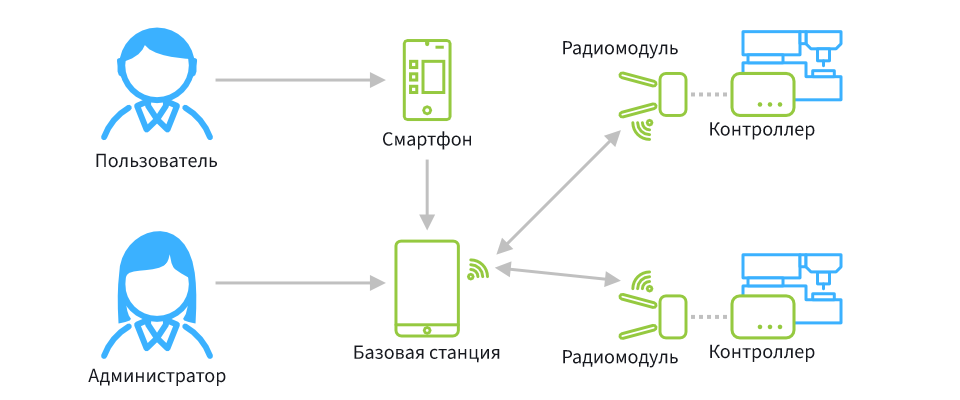
Рис. 5. Удаленная система управления оборудованием
Классическая OTA-архитектура с сервером обновлений для такой системы не подходила. Хранилищем прошивок стал хаб, который передает образы контроллерам по существующему радиоканалу.
В основе механизма лежат собственный загрузчик и протокол передачи прошивки поверх Modbus RTU. Modbus работает через UART, подключенный к радиомодулю, поэтому ограничения протокола напрямую влияют на процесс обновления.
Особенности решения:
- Классический Modbus RTU ограничивает размер PDU примерно 253 байтами, поэтому прошивка передается страницами до 4 КБ. Каждая страница разбивается на последовательность Modbus-транзакций записи регистров. Контроллер собирает полученные данные и после специальной команды записывает их в буфер.
- Отдельный manifest не используется. Его роль выполняет заголовок DFU-образа, который содержит метаданные и саму прошивку.
- Чтобы снизить стоимость системы, от двухслотовой схемы отказались. Если обновление не удалось, автоматический откат невозможен: контроллер переходит в аварийный режим и ожидает новых команд по Modbus.
- Обработчик update-регистров работает как в основной прошивке, так и в загрузчике. Поэтому новую версию можно передать, даже если основная прошивка перестала запускаться. Это позволяет восстановить устройство без физического доступа.
Этот пример показывает, что обновление по воздуху не обязательно строится по модели «устройство – интернет – сервер». В данном случае это механизм доставки бинарного образа по радиоканалу и его надежной записи во флеш-память.
Обновление устройств в ячеистой сети
Другой проект был связан с OTA-обновлением устройств в сети Bluetooth Mesh. Решение предназначено для отслеживания местоположения людей и оборудования в шахтах. В состав системы входят шлюзы и BLE-маячки, а данные между узлами передаются через ячеистую сеть ретрансляторов.
Основная сложность заключалась в том, что нужно было обновить все ретрансляторы, не нарушив работу сети. Прошивка передается с сервера на шлюз и затем распространяется по сети сверху вниз, от одного уровня к следующему. Загрузка продолжается, пока файл не получат все узлы.
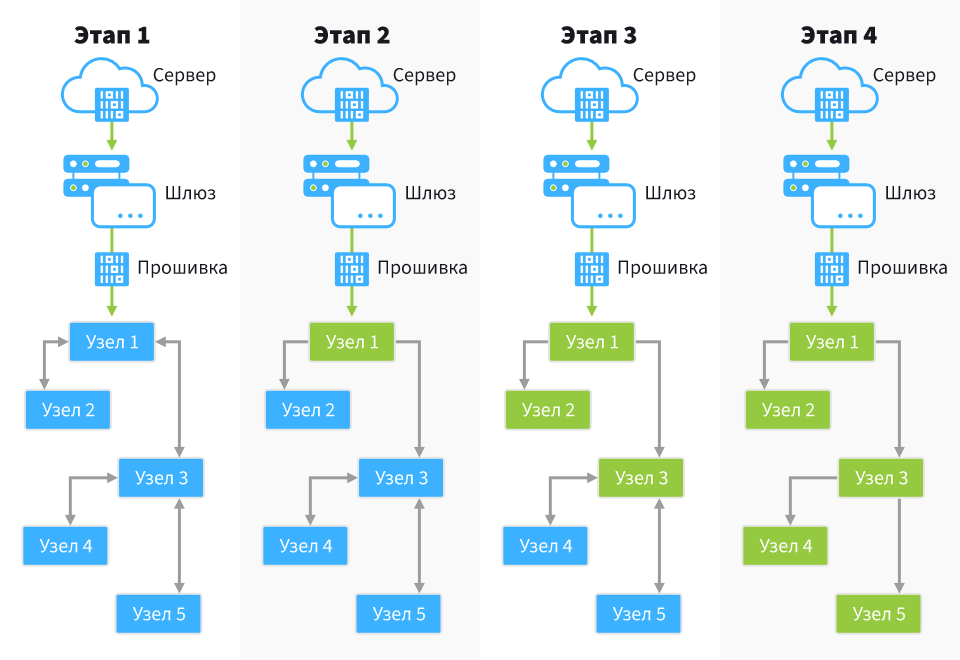
Рис. 6. Загрузка файла обновления в mesh-сети
Само обновление выполняется в обратном направлении: сначала прошивку устанавливают ретрансляторы нижнего уровня. После их перезапуска и завершения обновления начинает обновляться следующий уровень. Это позволяет сохранять связность сети на протяжении большей части процесса.
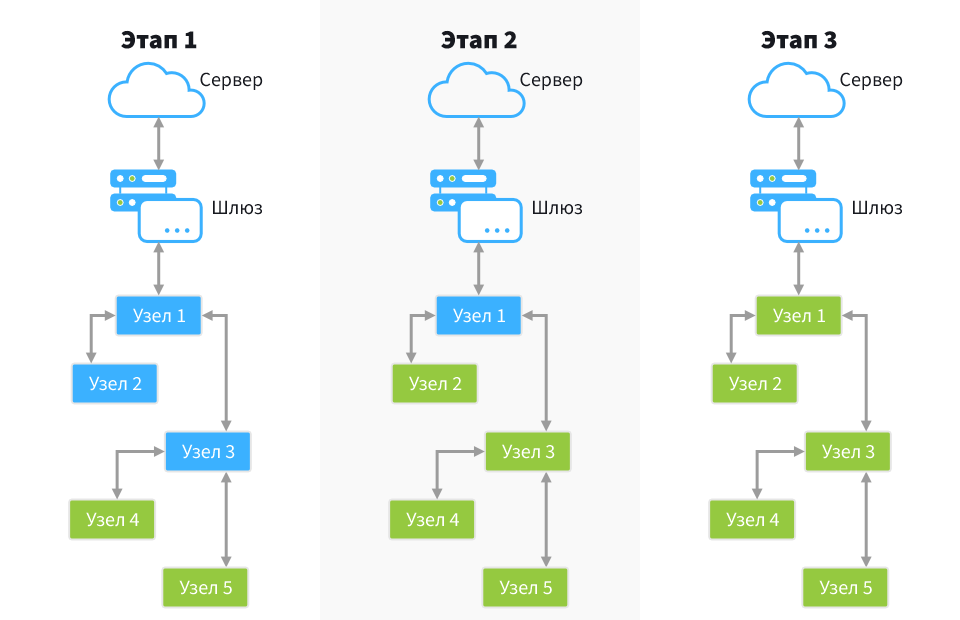
Рис. 7. ОТА-обновление устройств в mesh-сети
Если новая прошивка не запускается, узел возвращается к предыдущей версии. Но после подключения к сети он обнаруживает более новую прошивку у вышестоящего устройства и снова пытается обновиться. Чтобы избежать повторяющихся циклов, в таком случае откатывается и вышестоящий узел. В результате временно отключаются два устройства, но сеть не перегружается повторными передачами.
Если ретранслятор подключается уже после начала обновления сети, он не принимает новую прошивку сразу. После обновления и перезапуска вышестоящего узла он снова подключается, обнаруживает новую версию и запрашивает необходимый файл.
Эти два проекта показывают, что архитектура OTA определяется не только самой прошивкой, но и топологией сети, доступными каналами связи, объемом памяти и требованиями к восстановлению.
Выводы
OTA-систему не следует разрабатывать как отдельную функцию устройства, которую можно добавить в конце проекта. Ее нужно рассматривать как часть базовой архитектуры продукта. Такой подход позволяет заранее предусмотреть проверку цифровой подписи, защиту от установки уязвимых версий, безопасное хранение ключей и подтверждение успешного запуска. Для большого парка устройств также необходимы поэтапное развертывание, мониторинг результатов и возможность быстро остановить распространение проблемной прошивки.
 16 января, 2009
 11 декабря, 2008
 11 апреля, 2016